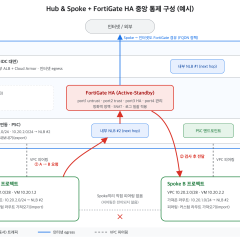
GCP Hub & Spoke에서 FortiGate로 Spoke 간 통신 중앙 통제하기 – 피어링 구조를 바꾸지 않고 동서 트래픽 검사하기
안녕하세요. GS Neotek 정만성 입니다.GCP에서 업무별로 프로젝트를 나누다 보면, 프로젝트(Spoke) 사이의 통신을 한곳에서 통제하고 기록해야 하는 요구가 자주 생깁니다.이번 글에서는 Hub & Spoke 구조에서 FortiGate HA를 중앙 검사 지점으로 두고, Spoke 간 통신과 인터넷으로 나가는 트래픽을 모두 FortiGate로 통과시킨 구성을 정리했습니다.실제로 구축하고 검증한 내용을 바탕으로, IP와 이름은 예시값으로 바꿨습니다. 한눈에 보기 항목내용목표1. Spoke끼리 직접 통신하지 못하게 하고 FortiGate를 반드시...
CloudFront 오리진(Origin)과 캐시 동작(Behavior) 나눠서 이해하기 – VPC Origins, 캐시 정책, Function 연결까지
안녕하세요. GS Neotek 이주완 입니다. CloudFront를 설정하다 보면 원본(Origin) 편집 화면과 캐시 동작(Behavior) 화면을 오가며 비슷해 보이는 값을 여러 번 고르게 됩니다.그런데 두 화면은 서로 다른 질문에 답하는 설정이고, 이 둘을 섞어서 이해하면 캐싱이나 보안 설정이 쉽게 꼬입니다. 이번 글에서는 실제 콘솔 화면 두 장을 기준으로, CloudFront가 요청 하나를 처리하는 동안 각 설정이 무엇을 결정하는지 따라가 보겠습니다.VPC Origins, 캐시...

[Reinvent2019] IGW/VGW에 라우팅을 정의 – VPC Ingress Routing 소개
들어가며 안녕하십니까. GS네오텍 강현석입니다. AWS에서는 다양한 형태의 네트워크 서비스를 제공합니다. 그 범위를 VPC 서비스로 좁히면, 처음 2011년에 서비스가 출시되고(이전엔 EC2-Classic 체계 사용) 이후부터는 지속적인 업데이트를 통해 격리/연동/제어 관점에서 사용자에게 다양한 옵션을 제공해 왔습니다. 이번 리인벤트 2019 행사에서도 네트워크와 관련된 업데이트가 서너개 있었는데요. 이번 글에서는 그 중 VPC Ingress Routing 기능에 대하여 소개 드리고자 합니다. VPC Ingress Routing 개요 AWS는...

가상 환경에서 패킷 미러링을 손쉽게 – VPC Traffic Mirroring 소개
여기서 다루는 내용 · 들어가며· 기능 개요· 환경 설정· 결과 확인· 마치며 들어가며 안녕하십니까. GS네오텍 최준승입니다. 제가 가끔 AWS 교육을 하러 가서 자주하는말 중에 “Trade-off” 라는 단어가 있습니다.뭐든 좋은게 있으면 나쁜게 있고. 다른 말로 좋은것을 강화하려면 나쁜것도 생기기 마련이라는 말인데.이게 클라우드의 서비스를 설명할때 들어맞는 경우가 꽤 많습니다. 일례로 클라우드 환경에서는 관리-편의성과 제어권을 맞바꾸는 경우가 많습니다.RDS같은 매니지드 서비스를 생각해보시면...

AWS 주간 업데이트 19년-6월-첫번째
안녕하십니까. GS네오텍 최준승입니다. 오늘은 working day 기준으로 6월의 마지막 날입니다. 요새는 야근도 여의치 않은 환경이라 빨리 작업을 마무리해야 합니다. 그래야 또 집에 가서 애도 보고요. 따라서 가타부타 떠들 시간이 없네요. 바로 시작합니다. 주요 업데이트 Network Load Balancer Now Supports UDP Protocol Network LB에서 UDP 프로토콜 지원 ※ UDP 프로토콜로 통신하는 (백엔드) 클러스터 구성에서 앞단에 기존 EC2 기반의 Proxy가 아닌...
최신 댓글