Amazon Inspector로 EC2 AMI 취약점 스캔하기 – 인스턴스 안 띄우고 배포 전에 잡아 보기
안녕하세요. GS Neotek 조 길상 입니다.2026년 11월 2일, AWS가 Amazon Inspector의 EC2 AMI 취약점 스캔을 공개했습니다. 전에도 Inspector로 AMI를 점검하려면 그 AMI로 인스턴스를 띄우고 에이전트를 설치해 스캔하는 방식이었습니다.이번 기능은 인스턴스를 띄우지 않고 AMI를 뒷받침하는 EBS 스냅샷을 직접 읽어 취약점을 찾습니다. 골든 AMI를 쓰는 환경에서 “배포하기 전에” 이미지의 취약점을 잡을 수 있다는 점이 핵심이어서, 서울 리전 테스트 계정에서 직접 켜...
CloudFront 오리진(Origin)과 캐시 동작(Behavior) 나눠서 이해하기 – VPC Origins, 캐시 정책, Function 연결까지
안녕하세요. GS Neotek 이주완 입니다. CloudFront를 설정하다 보면 원본(Origin) 편집 화면과 캐시 동작(Behavior) 화면을 오가며 비슷해 보이는 값을 여러 번 고르게 됩니다.그런데 두 화면은 서로 다른 질문에 답하는 설정이고, 이 둘을 섞어서 이해하면 캐싱이나 보안 설정이 쉽게 꼬입니다. 이번 글에서는 실제 콘솔 화면 두 장을 기준으로, CloudFront가 요청 하나를 처리하는 동안 각 설정이 무엇을 결정하는지 따라가 보겠습니다.VPC Origins, 캐시...
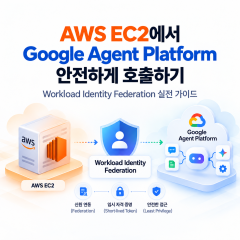
AWS EC2에서 Google Agent Platform 안전하게 호출하기 – Workload Identity Federation 실전 가이드
안녕하세요. GS Neotek 김준용 입니다.2026년 10월, Google이 공개한 Agent Platform(Gemini API)을 AWS EC2에서 호출하는 프로젝트를 진행하면서, 키 파일 없이 안전하게 인증하는 방법을 찾게 되었습니다.보통은 Google 서비스 계정 JSON 키 파일을 EC2에 저장하지만, 이 방식은 키 유출 시 전체 권한 노출, 주기적 키 순환의 번거로움, “누가 언제 어디서” 호출했는지 추적의 어려움이 있습니다.Google의 Workload Identity Federation(WIF)을 쓰면 AWS Instance Profile의 임시...

Amazon GuardDuty 서비스 살펴보기
여기서 다루는 내용 · Amazon GuardDuty 서비스 개념 · Amazon GuardDuty 서비스 상세 · WiseN’s GuardDuty Event Dashboard GuardDuty 서비스가 뭐지? 안녕하십니까, GS네오텍 최준승입니다. 오늘은 지난 Reinvent 2017에서 발표된 신규 서비스 중 하나를 소개해 드리려고 합니다. 소개드릴 서비스는 “Amazon GuardDuty”입니다. GuardDuty가 “보초”라는 뜻이라는데.. 보안 관련 서비스인가 봅니다. AWS의 용어 정의는 이렇습니다. “Amazon GuardDuty offers threat detection that enables you...
최신 댓글